Academy
Mengenal Black October 2026: Celah PHP2Shell Mengancam Infrastruktur Crypto, Seberapa Aman Aset Investor?
Black October 2026 menjadi sorotan setelah rentetan insiden keamanan siber, termasuk PHP2Shell, dua celah kritis dengan skor 9,2/10 yang memungkinkan peretasan server tanpa login. Pembaruan darurat dirilis pada 21 Oktober 2026, mengingat PHP digunakan oleh 69,2% website dengan bahasa pemrograman server yang teridentifikasi.
Ancaman ini turut membayangi industri crypto. SlowMist menemukan jejak PHP pada 793 dari 1.488 domain crypto (53,3%), memicu kekhawatiran terhadap infrastruktur CEX, payment gateway, dan layanan wallet. Meski demikian, penggunaan PHP tidak otomatis menunjukkan adanya celah keamanan atau peretasan. Lantas, bagaimana insiden PHP2Shell ini dikenal sebagai Black October 2026?
Mengenal Black October 2026: Bagaimana Kronologinya?

Black October merupakan rangkaian insiden siber yang mencuat pada Oktober 2026. Di antaranya celah GitLab berskor 10/10 yang telah ada sejak 2014, 8 sertifikat eMudhra dengan kunci sangat lemah (salah satunya bernilai 4), serangan AI terhadap 100+ perusahaan, serta ransomware SafePay yang menjangkau 600+ korban sejak 2024.
Ancaman semakin meluas ke berbagai layanan digital. Kebocoran data pendidikan California melibatkan jutaan siswa, sementara PHP2Shell mengancam server berbasis PHP. Setelah pembaruan darurat pada 21 Oktober, Imperva mencatat 482.342 permintaan serangan yang menargetkan 21.998 situs di 103 negara dalam 24 jam. Lantas, apa sebenarnya PHP2Shell dan bagaimana celah ini dapat membuka akses server?
Mengenal PHP2Shell: Bagaimana Cara Kerjanya?
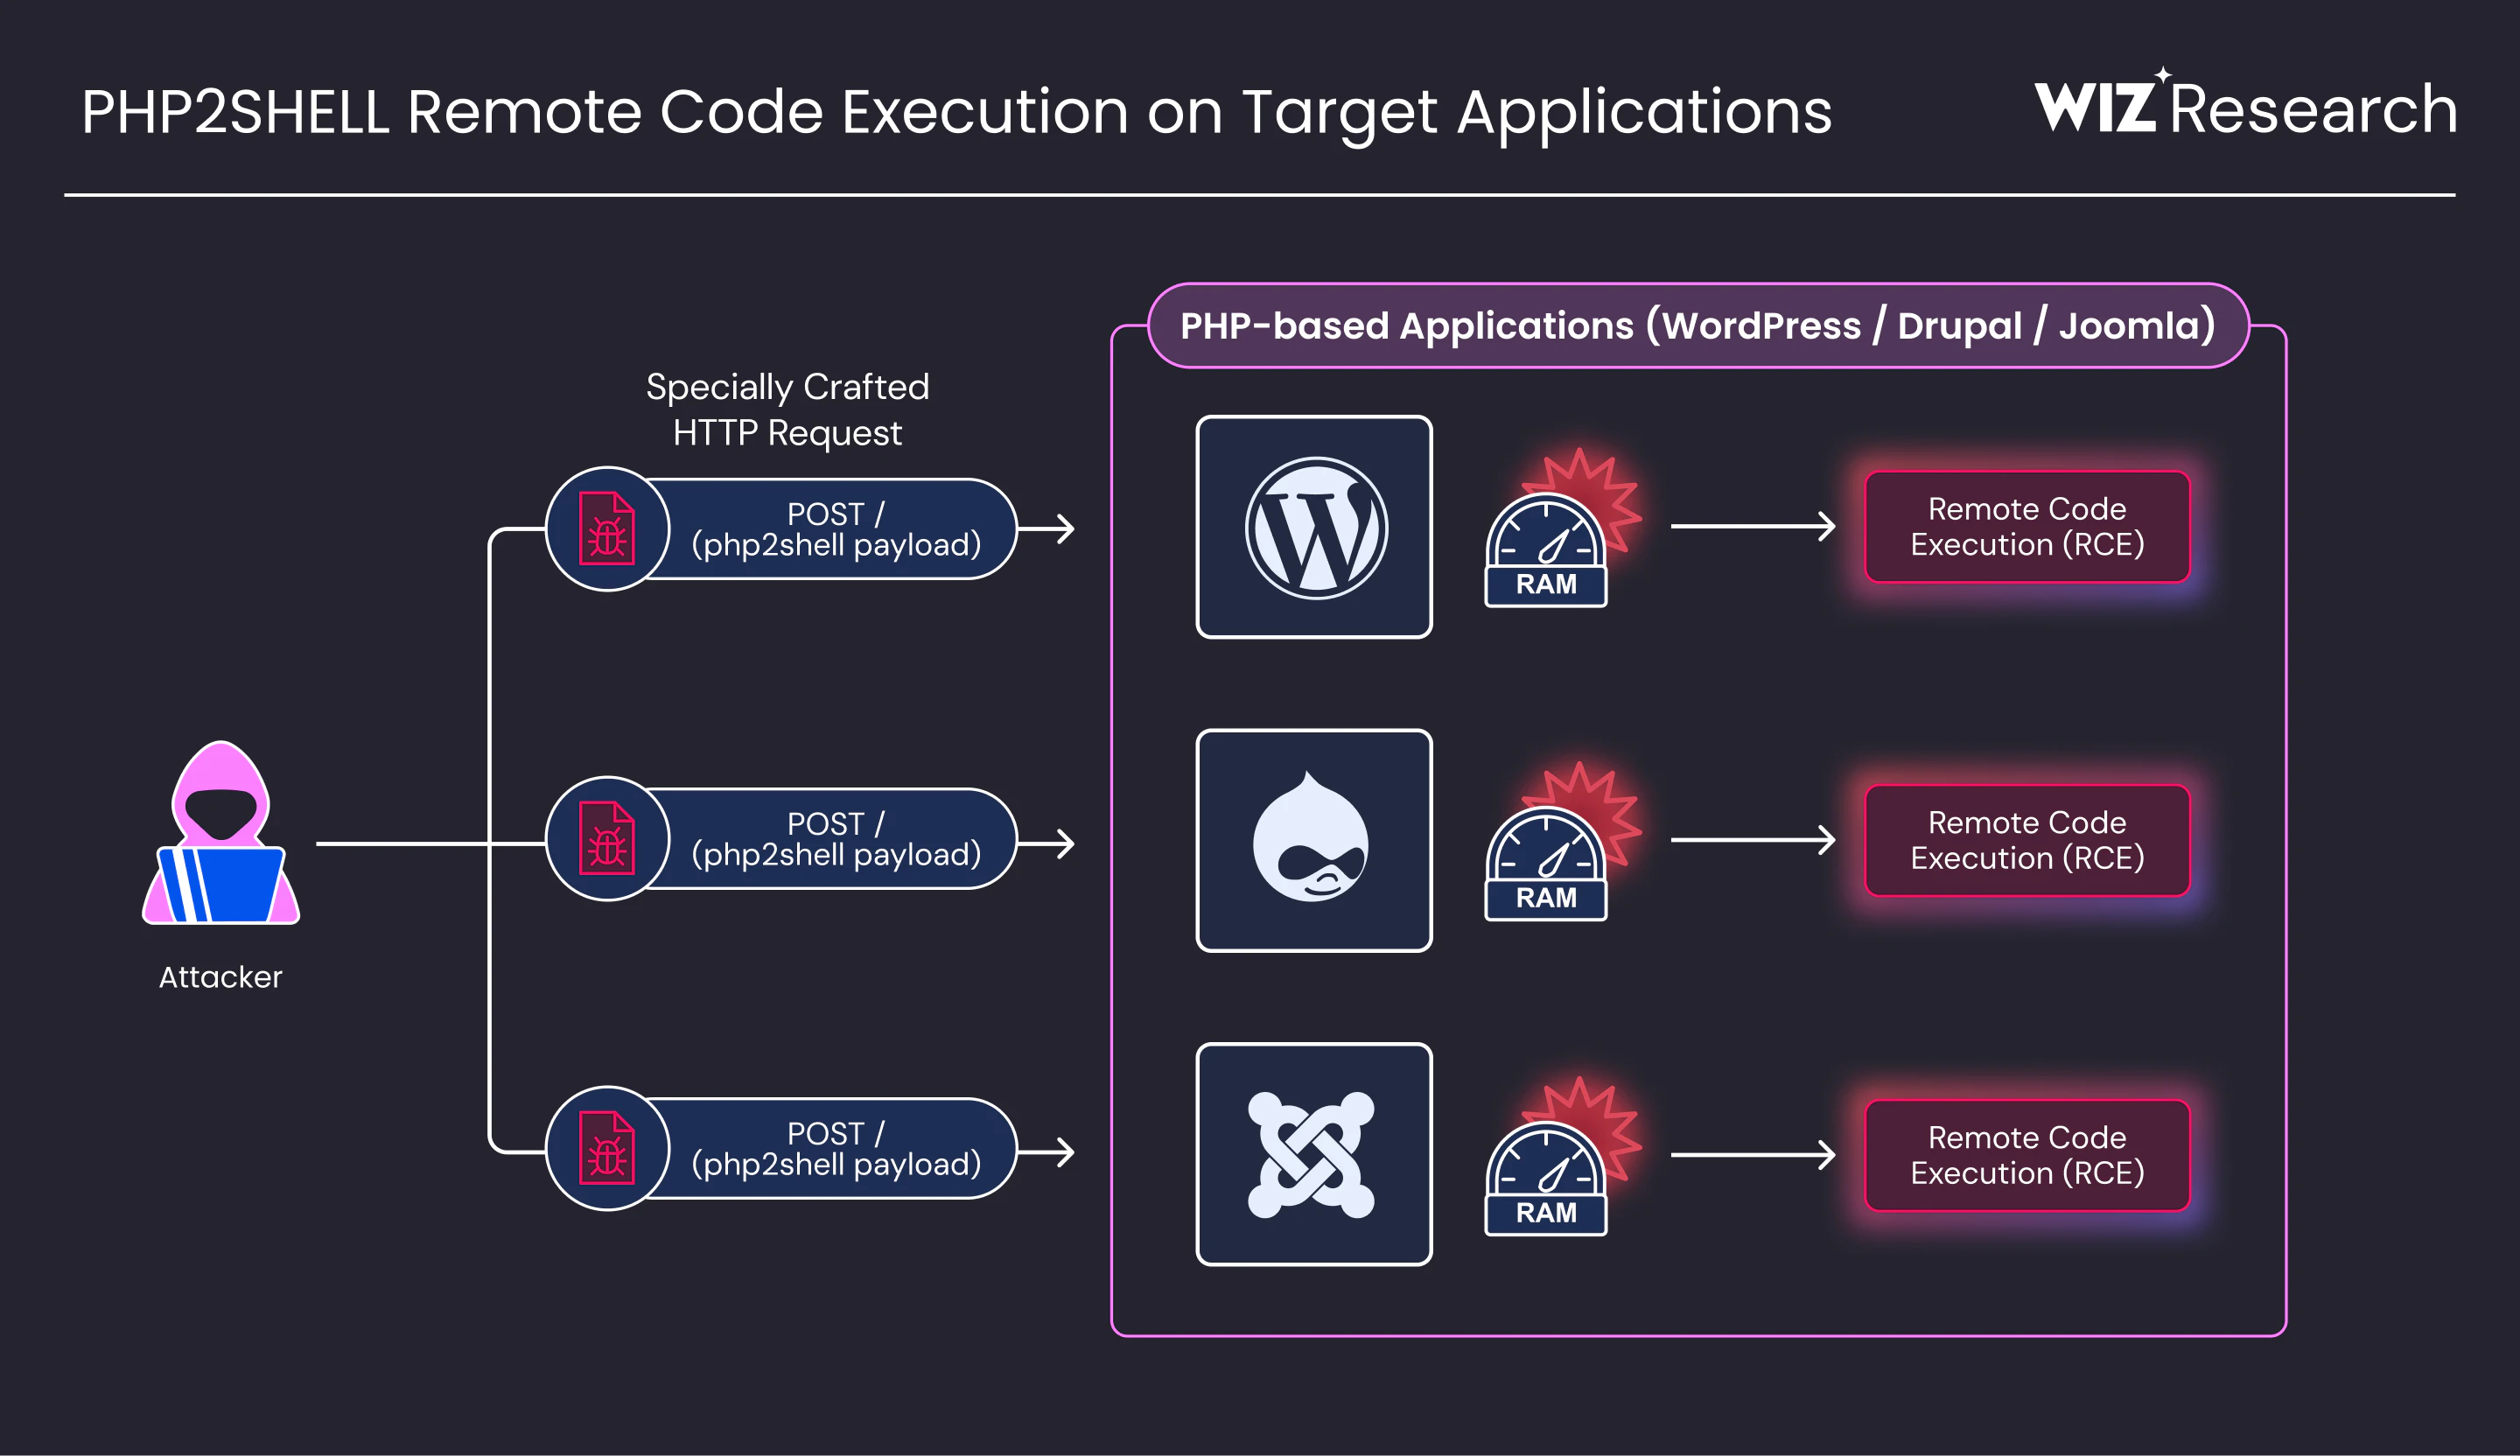
PHP2Shell merupakan dua celah keamanan kritis, yakni CVE-2026-109618 (out-of-memory corruption) dan CVE-2026-109619 (stale global state), keduanya memiliki skor bahaya 9,2 dari 10. Kesalahan ini memungkinkan peretas menjalankan perintah pada server tanpa login, dikenal sebagai Remote Code Execution (RCE).
Ancaman terbesar terletak pada server yang belum diperbarui, khususnya konfigurasi Apache mod_php. Pada 21 Oktober 2026, pengembang merilis pembaruan keamanan PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12 untuk mencegah pengambilalihan server serta potensi kebocoran data sensitif. Ancaman PHP2Shell kemudian menjadi semakin nyata melalui tantangan “Steal My Bitcoin”, ketika seseorang berhasil membobol server PHP.
Kasus “Steal My Bitcoin”: Server Berhasil Diretas dalam 19 Jam!

Pada 24 Oktober 2026, peneliti keamanan James Pavur mengadakan tantangan Steal My Bitcoin dengan hadiah awal US$500, yang kemudian meningkat menjadi 0,0251 BTC (sekitar US$2.021). Peserta ditantang membobol server PHP yang sengaja tidak diperbarui untuk mengambil private key Bitcoin.
Pada 25 Oktober, peneliti bernama KillaBoi berhasil membobol server dalam 19,28 jam, atau kurang dari 3 jam setelah konfigurasi server diperbaiki. Ia berhasil mengambil private key, tetapi kunci tersebut bukan milik alamat Bitcoin berhadiah akibat kesalahan penyelenggara. Hadiah sekitar US$2.000 tetap diberikan setelah keberhasilan peretasan dikonfirmasi. Kejadian ini membuktikan kerentanan server PHP dapat dieksploitasi, bukan berarti jaringan Bitcoin berhasil diretas.
Bagaimana Ancaman PHP2Shell terhadap Infrastruktur Crypto?
Crypto payment gateway turut menghadapi risiko, khususnya layanan pembayaran yang terhubung dengan website berbasis PHP seperti WooCommerce. Jika server rentan diretas, peretas berpotensi memanipulasi alamat pembayaran, mencuri data transaksi, hingga mengalihkan dana pelanggan ke wallet lain.
Centralized exchange (CEX) dan layanan wallet juga berpotensi terdampak. Menurut pakar keamanan Hwang Suk-jin, peretasan server dapat meluas ke sistem internal, termasuk akses akun, private key, dan penarikan aset. Meski, belum ada bukti terverifikasi bahwa CEX besar berhasil dibobol melalui PHP2Shell.
Baca Juga: Initia Hentikan Jaringan Setelah Eksploit AUSD Tanpa Jaminan
Bagaimana Peretasan Website Bisa Menguras Aset Crypto?
PHP2Shell terbukti dapat membobol server WordPress, Drupal, dan Joomla tanpa login, berdasarkan pengujian Wiz Research. Peretas berpotensi mengubah isi website, mencuri password, hingga mengambil API key dan data sensitif lainnya yang dapat digunakan untuk mengakses layanan crypto.
Website resmi yang disusupi juga bisa menjadi jebakan phishing. Rapid7 menemukan 250+ website WordPress di sedikitnya 12 negara yang menampilkan verifikasi Cloudflare palsu untuk menjebak user agar menjalankan malware pencuri crypto. Meski kasus ini belum terbukti berkaitan langsung dengan PHP2Shell.
Seberapa Besar Ancaman bagi Pengguna CEX, DeFi, dan Hardware Wallet?
Pengguna CEX berisiko melalui kebocoran data login, sesi akun, hingga API key apabila sistem terkait berhasil disusupi. Sementara itu, pengguna DeFi dapat kehilangan aset jika tertipu website palsu yang meminta persetujuan akses token (malicious approval), sehingga smart contract berbahaya bisa memindahkan aset dari wallet.
Hardware wallet relatif lebih terlindungi dari pencurian private key secara langsung karena kuncinya disimpan secara offline. Namun, perangkat seperti Ledger tetap memiliki risiko apabila pengguna menyetujui transaksi berbahaya atau memberikan akses pihak tidak dikenal.
Bagaimana Cara Mengatasi PHP2Shell dan Mengamankan Website?
Segera periksa dan perbarui PHP pada server website, termasuk yang menjalankan WordPress. Pastikan versi PHP sudah aman dan layanan dijalankan ulang. Pembaruan plugin saja tidak cukup, sehingga website sebaiknya dinonaktifkan sementara apabila celah belum dapat diperbaiki.
Aktifkan Web Application Firewall (WAF) seperti Cloudflare untuk membantu memblokir serangan. Periksa aktivitas mencurigakan, pastikan tidak ada program berbahaya yang tertinggal, serta ganti password dan API key jika terindikasi bocor. WAF merupakan perlindungan tambahan, bukan pengganti pembaruan PHP. Selain pengelola website, trader dan investor crypto juga perlu mengambil langkah pencegahan secara mandiri. Lantas, bagaimana cara melindungi akun dan aset crypto dari ancaman Black October?
Bagaimana Trader dan Investor Crypto Melindungi Asetnya?
Perkuat keamanan akun CEX dengan mengaktifkan Two-Factor Authentication (2FA), passkey, kode anti-phishing, dan daftar alamat penarikan terpercaya (withdrawal whitelist). Hindari login melalui tautan mencurigakan dari email, SMS, atau notifikasi palsu.
Lindungi wallet dan aset DeFi dengan tidak pernah membagikan seed phrase atau private key. Periksa dan cabut izin akses token (revoke approval) yang mencurigakan, serta selalu pastikan alamat tujuan dan detail transaksi benar sebelum menyetujuinya melalui hardware wallet. Dengan berbagai langkah tersebut, apakah Black October benar-benar menjadi ancaman besar bagi masa depan crypto, atau justru pengingat pentingnya keamanan aset digital?
Kesimpulan
Black October 2026 menjadi pengingat bahwa ancaman terhadap crypto tidak selalu berasal dari blockchain itu sendiri. PHP2Shell membuktikan bahwa celah keamanan website dan server dapat membuka peluang pencurian data sensitif hingga pengambilalihan sistem, meski tidak berarti seluruh layanan crypto telah diretas.
Keamanan aset crypto membutuhkan perlindungan dari dua sisi, yakni pengelola layanan yang wajib memperkuat infrastrukturnya serta investor yang harus menjaga akun, private key, dan keamanan transaksi. Dengan langkah pencegahan yang tepat, risiko dapat ditekan tanpa perlu melakukan penjualan aset secara panik.
Baca Juga: Bitcoin Rebound Melawan Krisis Black Monday, One More High?!
Investasi dan trading kripto aman hanya di Tokocrypto. Ikuti Google News Tokonews untuk update berita crypto dan download aplikasi trading bitcoin & crypto sekarang!
DISCLAIMER: Investasi aset kripto mengandung risiko tinggi dan segala keputusan investasi yang diambil oleh Anda berdasarkan rekomendasi, riset dan informasi seluruhnya merupakan tanggung jawab Anda. Tidak ada lembaga atau otoritas negara yang bertanggung jawab atas risiko investasi tersebut. Konten ini hanya bersifat informasi bukan ajakan menjual atau membeli
Tokocrypto Berizin dan diawasi oleh Otoritas Jasa Keuangan.
Mengenal Black October 2026: Celah PHP2Shell Mengancam Infrastruktur Crypto, Seberapa Aman Aset Investor?

ETF Bitcoin AS Catat Inflow US$301 Juta, Akhiri Dua Pekan Outflow

OCC Finalkan Aturan GENIUS Act: Stablecoin AS Berlaku Januari 2027

Bitget Rencanakan Akuisisi GMO-Z Cryptonomics Thailand

Starknet Dukung Riset Layer 1 Post-Quantum: 93,52% Setuju
Event Tokocrypto Minggu Ini
Join Tokocrypto, Dapat Apa? Ini Daftar Event Pengguna Baru Buat Kamu

Pasar Kripto Hari Ini 29 September 2026: HBAR Naik 30%, BTC Hadapi Level Kunci

Pasar Kripto Hari Ini 28 September 2026: Sinyal BTC Menuju US$100.000 Muncul?

Riset Kripto 28 Sept-2 Okt 2026: Bitcoin Stabil di Tengah Inflasi AS yang Terkendali!
Analisis Crypto: Aset Kripto dengan Potensi Bullish Pekan Ini

Jangan Lewatkan! Aset Kripto Ini Berpotensi Guncang Pasar Pekan Ini

Prediksi Kripto Pekan Ini: ALT, JTO, dan UNI Punya Peluang Bullish

Potensi Kripto Bullish Minggu Ini: Dari Bubblemaps hingga Raydium

Aset Kripto Menarik yang Perlu Diperhatikan Pekan Ini
-
 Bitcoin News7 days ago
Analisa Harga Bitcoin Hari Ini: Bitcoin Bertahan di US$82.000, ETF Outflow Bayangi Peluang Rebound
-
 Crypto7 days ago
Analisa Harga Ethereum Hari Ini: Turun ke Rp 42,9 Juta, Arus Keluar ETF Bayangi Peluang Cuan
-

 Market6 days ago
OJK Dorong Pajak Kripto Terbaru Turun Jadi 0,1%, Trader Bisa Hemat Rp11 Ribu per Rp10 Juta
-
 Crypto7 days ago
Analisa Harga Solana Hari Ini: Bertahan di Rp1,87 Juta, Upgrade Alpenglow Jadi Penentu Arah SOL